Seguridad de WhatsApp Business: mejora la protección de los usuarios, los datos y las conexiones

TL;DR: Resumen rápido
- Aunque el cifrado estándar de WhatsApp ofrece una base sólida, las empresas en crecimiento necesitan medidas de seguridad más avanzadas para evitar el uso indebido de los datos y proteger la información de los clientes.
- Utiliza el control de acceso basado en roles (RBAC) para gestionar los permisos y garantizar que cada miembro del equipo solo pueda acceder a los chats, contactos y funciones que necesita para realizar su trabajo.
- Para una protección más completa, integra un conjunto de medidas de seguridad que incluya enmascaramiento de datos, listas blancas de IP y autenticación de dos factores (2FA).
- A medida que tu empresa crece, estructurar la seguridad de WhatsApp Business en torno a un acceso centralizado y gestionado por equipos ayuda a optimizar los flujos de trabajo y mantener el cumplimiento de normativas como GDPR y HIPAA.
Con WhatsApp Business convertido en una de las principales herramientas de comunicación para las empresas, también aumentan las preocupaciones sobre la seguridad. Cada día, las organizaciones intercambian datos sensibles de sus clientes, como detalles de transacciones, información personal y conversaciones confidenciales a través de WhatsApp. Pero ¿tu empresa está realmente protegida?
Estos son algunos de los principales desafíos de seguridad que enfrentan las empresas y las razones por las que es fundamental proteger cada capa de tu seguridad de WhatsApp Business.
Por qué la seguridad de los datos es importante para las empresas
En el comercio conversacional, las aplicaciones de mensajería funcionan como vitrinas digitales donde los clientes comparten constantemente información sensible. Piénsalo: envían direcciones, números de teléfono y, en algunos casos, incluso datos de pago directamente en el chat. Para tu empresa, esta información puede ser un arma de doble filo.
Si no proteges estos datos adecuadamente, las consecuencias pueden ser graves.
Sanciones financieras: Un informe de IBM de 2025 señaló que el costo promedio global de una filtración de datos alcanzó los 4.4 millones de dólares. Incumplir normativas como el GDPR también puede generar sanciones económicas importantes.
Pérdida de la confianza del cliente: El impacto más difícil de recuperar es la pérdida de confianza. Una sola conversación comprometida puede dañar una reputación de marca construida durante años.
Por otro lado, priorizar la seguridad de los datos también puede convertirse en una ventaja competitiva. Los clientes se sienten más seguros al comprar de marcas que demuestran que pueden proteger su información.
Lista de verificación de seguridad para la aplicación WhatsApp Business
Si tu equipo gestiona las conversaciones con clientes desde la aplicación WhatsApp Business, la primera línea de defensa es proteger los dispositivos y la configuración de la cuenta. La aplicación estándar no cuenta con controles de nivel empresarial, por lo que es fundamental mantener buenas prácticas de seguridad. Esta lista puede ayudarte a proteger tu cuenta:
Activa la verificación en dos pasos (2FA): Es indispensable. Configura un PIN personalizado que se solicite al registrar tu número de teléfono en un nuevo dispositivo. Esto ayuda a evitar que terceros se apoderen de tu cuenta.
Revisa con frecuencia los dispositivos vinculados: Consulta regularmente la sección Dispositivos vinculados
en la configuración. Si detectas algún navegador o aplicación que no reconozcas, cierra la sesión de inmediato. También recuerda desvincular los dispositivos antiguos antes de dejar de usarlos.
Controla el acceso físico: Como la aplicación descifra los mensajes en el propio dispositivo, el teléfono puede convertirse en uno de los principales puntos de vulnerabilidad. Utiliza bloqueos biométricos estrictos, como Face ID o huella digital, o un código de acceso complejo en cualquier teléfono de la empresa.
Desactiva las copias de seguridad en la nube sin cifrado: De forma predeterminada, las copias de seguridad de los chats en Google Drive o iCloud pueden no estar cifradas de extremo a extremo. Para proteger tus archivos, activa manualmente la opción Copia de seguridad cifrada de extremo a extremo en la configuración.
Capacita al personal de primera línea: Enseña a tu equipo a identificar intentos de phishing, enlaces maliciosos y técnicas de ingeniería social. Asegúrate de que sepan que nunca deben compartir con nadie el código de registro de WhatsApp recibido por SMS.
Riesgos comunes de seguridad en WhatsApp Business
1. Desafíos de seguridad y cumplimiento de los datos
Gestionar datos sensibles de clientes, propiedad intelectual y registros financieros en WhatsApp Business puede implicar riesgos. Sin una gestión de accesos sólida, los empleados podrían acceder de forma accidental o intencional a información que no deberían consultar, lo que puede provocar filtraciones de datos. Esto es especialmente crítico en sectores como:
Ecommerce
Salud
Finanzas
Una filtración de datos no solo pone en riesgo la confianza de los clientes, sino que también puede generar sanciones importantes por incumplir normativas y estándares como GDPR, HIPAA o SOC 2.
2. Interrupciones en los flujos de trabajo autónomos con IA
A medida que aumenta el volumen de conversaciones, gestionar manualmente los permisos del equipo y las transferencias de clientes se vuelve ineficiente y arriesgado. Puedes utilizar agentes de IA especializados para guiar las conversaciones de ventas y calificar leads 24/7, pero aun así necesitas mantener seguro tu CRM unificado.
Sin controles estrictos de acceso basado en roles, empleados no autorizados podrían alterar la configuración de la IA. Esto puede ralentizar tus procesos de generación de ingresos y crear riesgos de cumplimiento innecesarios.
3. Escalar la seguridad a medida que crecen los equipos
A medida que tu empresa crece, gestionar el acceso de forma segura entre distintos equipos, roles y ubicaciones se vuelve cada vez más complejo. Este desafío se intensifica por factores como:
Equipos distribuidos: Los modelos de trabajo remoto o distribuido dificultan mantener un control centralizado sobre los accesos.
Soluciones poco flexibles: Muchas soluciones de seguridad no ofrecen la flexibilidad necesaria para crecer al ritmo de tu organización.
Permisos desorganizados: Esto suele generar estructuras de permisos difíciles de supervisar, gestionar o actualizar.
Por qué la seguridad básica de WhatsApp no es suficiente
Aunque WhatsApp Business ofrece algunas capas de seguridad, como el cifrado, no controla el acceso interno. Sin medidas avanzadas de protección de datos, cualquier empleado con acceso a WhatsApp puede ver, editar o exportar información sensible. Ahí es donde entra SleekFlow.
SleekFlow no es simplemente otra solución de API de WhatsApp Business, sino una plataforma integral diseñada con seguridad de nivel empresarial. Ya seas una pequeña empresa o una gran organización, las funciones de seguridad de SleekFlow están diseñadas para adaptarse a tus necesidades a medida que creces y ofrecer un entorno seguro tanto para tu equipo como para tus clientes.
Estas son algunas de las principales funciones de seguridad de SleekFlow:
Control de acceso basado en roles (RBAC): limita el acceso según los roles y las responsabilidades.
Enmascaramiento de datos: oculta información sensible a usuarios no autorizados.
Listas blancas de IP: restringe el acceso a direcciones IP específicas.
Autenticación de dos factores (2FA): agrega una capa adicional de seguridad al inicio de sesión.
Qué protege WhatsApp y qué debe proteger tu empresa
Existe una idea equivocada y peligrosa de que el conocido cifrado de extremo a extremo (E2EE) de WhatsApp es una solución de seguridad integral. En realidad, funciona más como un "modelo de responsabilidad compartida".
Control de acceso basado en roles (RBAC): una función de seguridad más sólida para WhatsApp Business
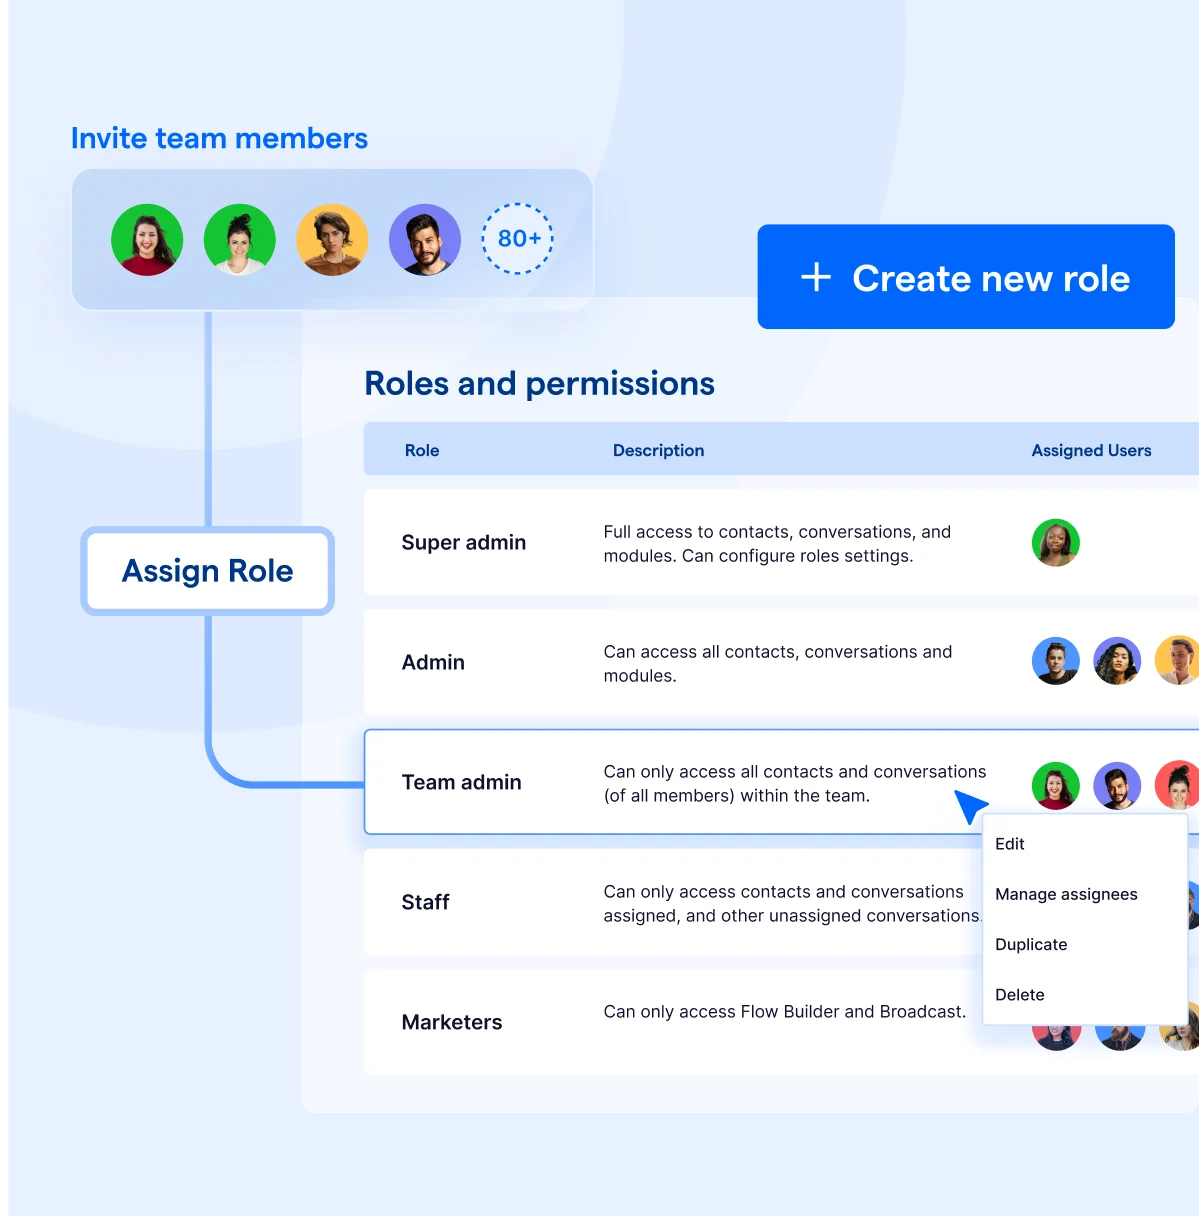
El control de acceso basado en roles (RBAC) es un marco de gestión de seguridad de datos que garantiza que los empleados solo puedan acceder a la información que necesitan para realizar su trabajo. En lugar de dar a todos acceso completo a las conversaciones de WhatsApp y a los datos de los clientes, el RBAC limita los permisos según el rol de cada persona. Piensa en ello como darle a cada miembro del equipo una llave de su propia oficina, no de todo el edificio.
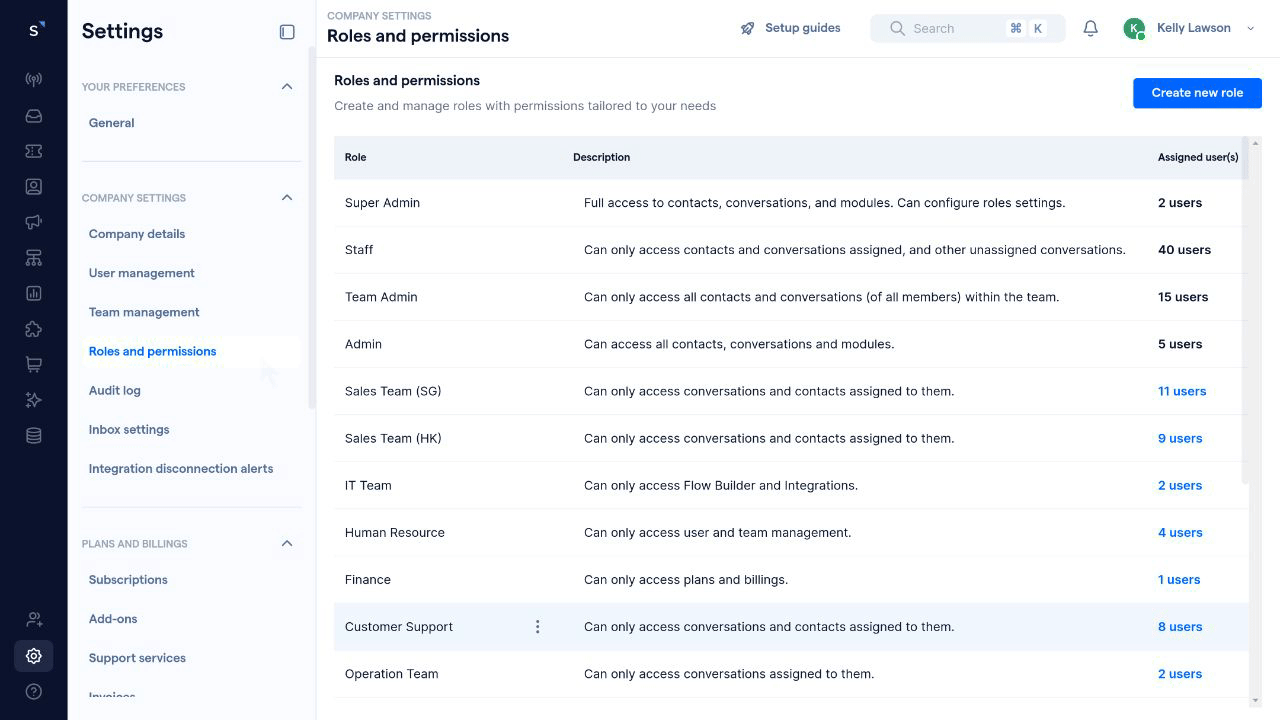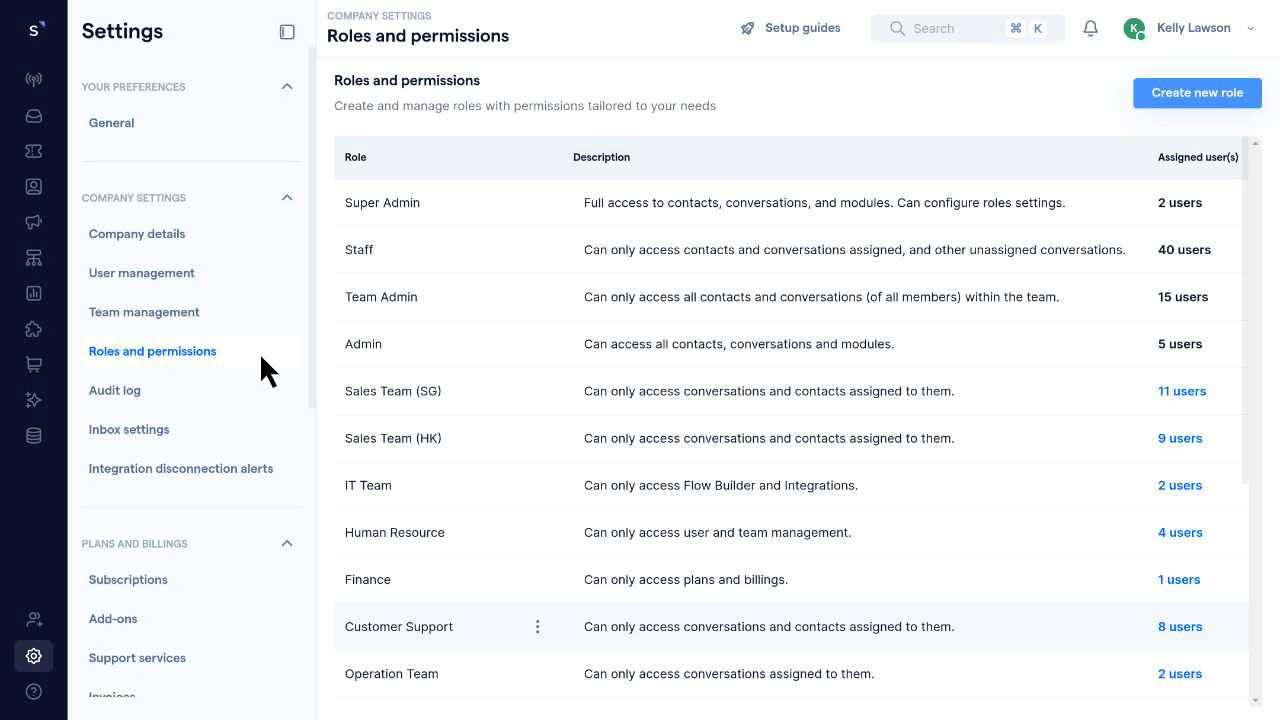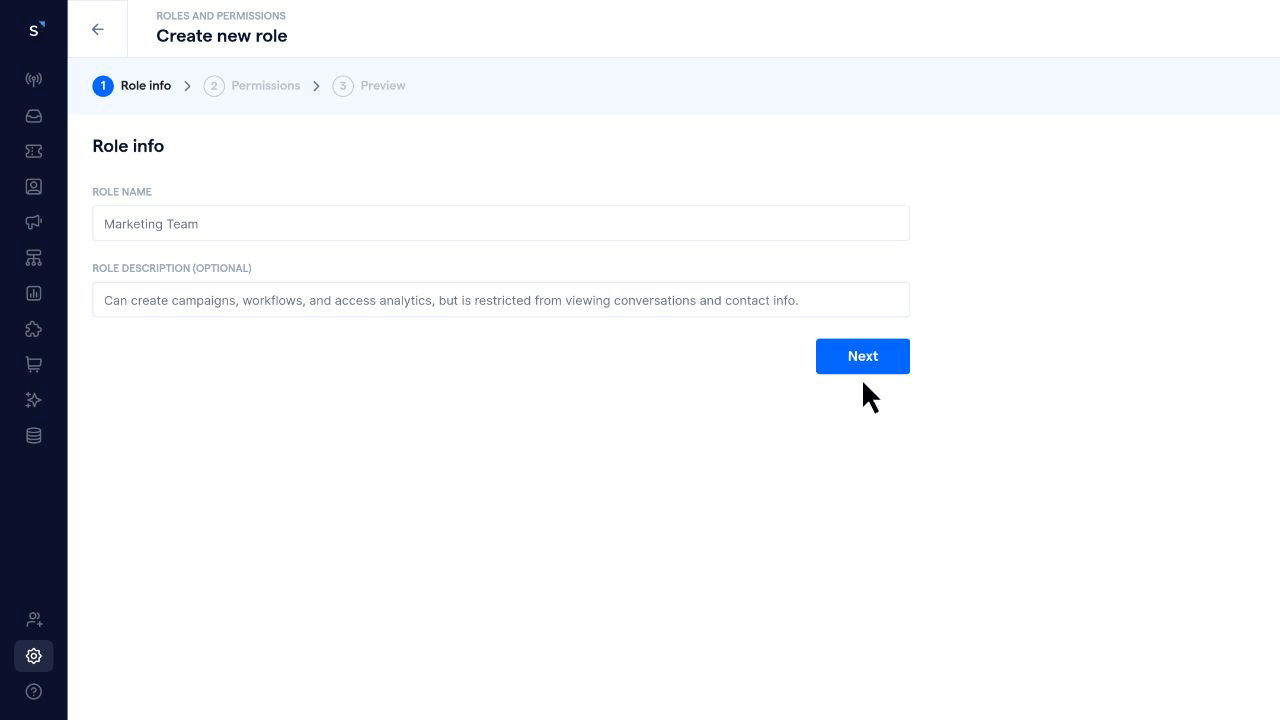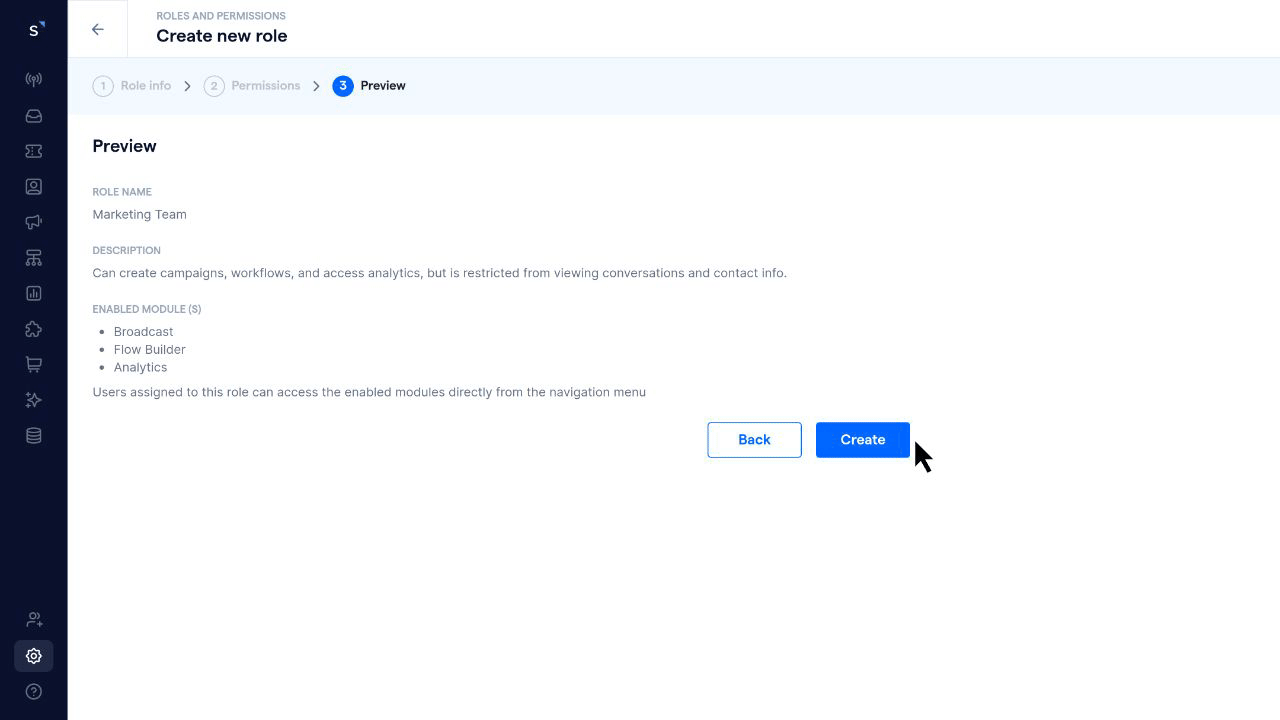
1. Personalización de roles: roles predefinidos para simplificar la gestión de accesos entre equipos
Cada departamento tiene responsabilidades distintas, así que no todos deberían tener el mismo nivel de acceso. El RBAC de SleekFlow te permite crear roles personalizados para diferentes equipos, de modo que cada uno solo pueda ver y gestionar lo que necesita para realizar su trabajo. Así evitas, por ejemplo, que el equipo de ventas modifique flujos de marketing o que el equipo de TI acceda a datos sensibles de los clientes.
Con la personalización de roles, puedes proteger tu ecosistema de IA:
Da a los equipos de ventas acceso para supervisar cómo los agentes de IA guían de forma proactiva las conversaciones comerciales y permitir que intervengan fácilmente cuando se transfieran leads de alto valor, sin darles permiso para eliminar datos esenciales.
Permite que los equipos de marketing utilicen distintas etapas del ciclo de vida del cliente para segmentar audiencias de forma dinámica y lanzar campañas de difusión altamente dirigidas, mientras restringes estrictamente su acceso a información sensible de pagos.
Permite que los representantes de atención al cliente resuelvan casos complejos con respuestas generadas por IA en un solo clic, sin modificar la lógica subyacente del agente de IA ni su base de conocimientos.
Al personalizar los permisos a nivel de departamento, mejoras la eficiencia y reduces el riesgo de accesos no autorizados o de una gestión accidentalmente incorrecta de los datos. Es como darle a cada equipo su propia caja de herramientas, con exactamente lo que necesita y nada más.
Cómo FloorINC identifica rápidamente los roles de los contactos dentro del chat con SleekFlow
FloorINC, un importante proveedor de pisos, interactúa con una amplia variedad de públicos, incluidos consumidores, diseñadores y una red de más de 300 distribuidores autorizados.
Gestionar las comunicaciones de estos distintos grupos desde una bandeja de entrada compartida generaba desorganización, falta de contexto y conversaciones menos relevantes.
FloorINC implementó un CRM social para segmentar los contactos. Asigna etiquetas específicas a cada uno, como distribuidor, diseñador o cliente, directamente dentro de la ventana de chat. Esto permite que los agentes identifiquen de inmediato con quién están hablando y automatiza el acceso a documentos sensibles según el rol del contacto.
Eliminó por completo las fricciones en la comunicación, lo que permitió lograr un tiempo de respuesta un 40 % más rápido.
Garantizó que cada tipo de contacto recibiera el nivel de atención adecuado, lo que generó un aumento del 30 % en las conversiones.
Proporcionó contexto inmediato a los agentes de atención al cliente, lo que permitió duplicar la eficiencia operativa.
Controló el acceso a información sensible mediante flujos de trabajo automatizados.
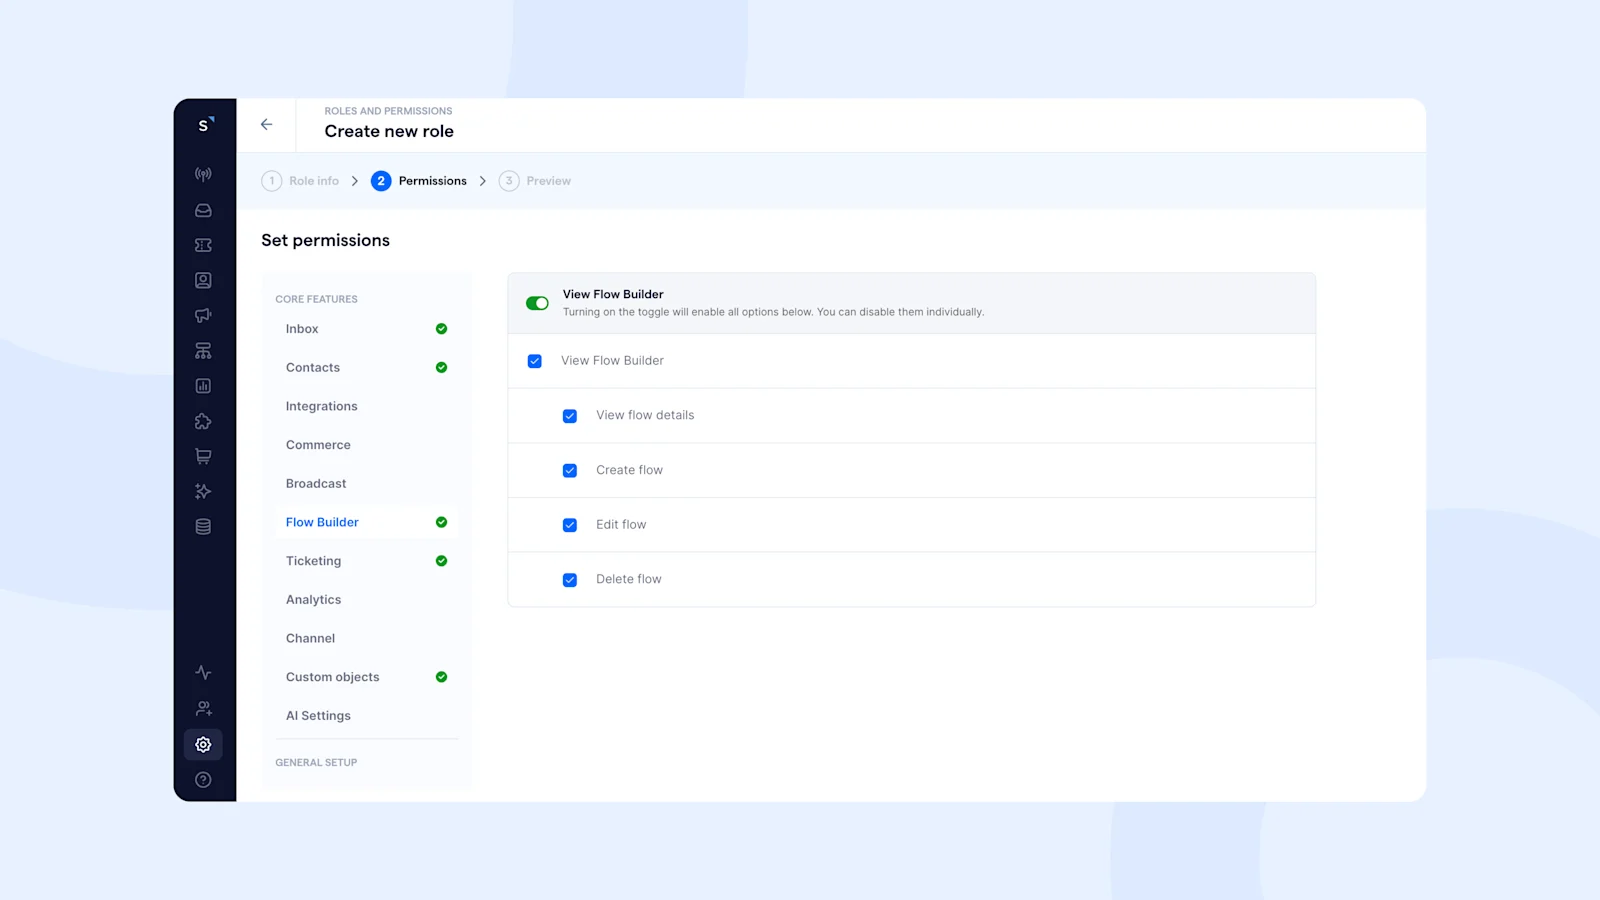
2. Control específico por función: protege tus agentes de IA y flujos de trabajo
Mientras que la personalización de roles determina quién puede hacer qué, el control específico por función protege el núcleo de tu automatización. Imagina que una persona recién incorporada al equipo modifica por accidente la base de conocimientos personalizada de tu agente de IA o elimina un flujo de trabajo inteligente que se encarga de calificar leads 24/7.
Con un RBAC granular, tú decides quién puede acceder a capacidades específicas de IA y funciones del CRM. De esta forma, solo los responsables autorizados pueden crear, entrenar o modificar agentes de IA especializados y campañas de difusión automatizadas. En lugar de aplicar los mismos permisos para todos, este enfoque permite controlar con precisión el acceso a herramientas clave.
SleekFlow ofrece permisos granulares para los siguientes módulos:
Funciones principales: Inbox, Contacts, Integrations, Commerce, Broadcast, Flow Builder, Ticketing, Analytics, Channel, Custom Objects y AI Settings.
Configuración general: Company Settings, Plans and Billings.
Con el control específico por función, puedes asegurarte de que los empleados solo accedan a lo que necesitan, lo que reduce riesgos, mejora la eficiencia y mantiene tus datos protegidos.
3. Acceso basado en equipos: mantén las asignaciones dentro del equipo adecuado
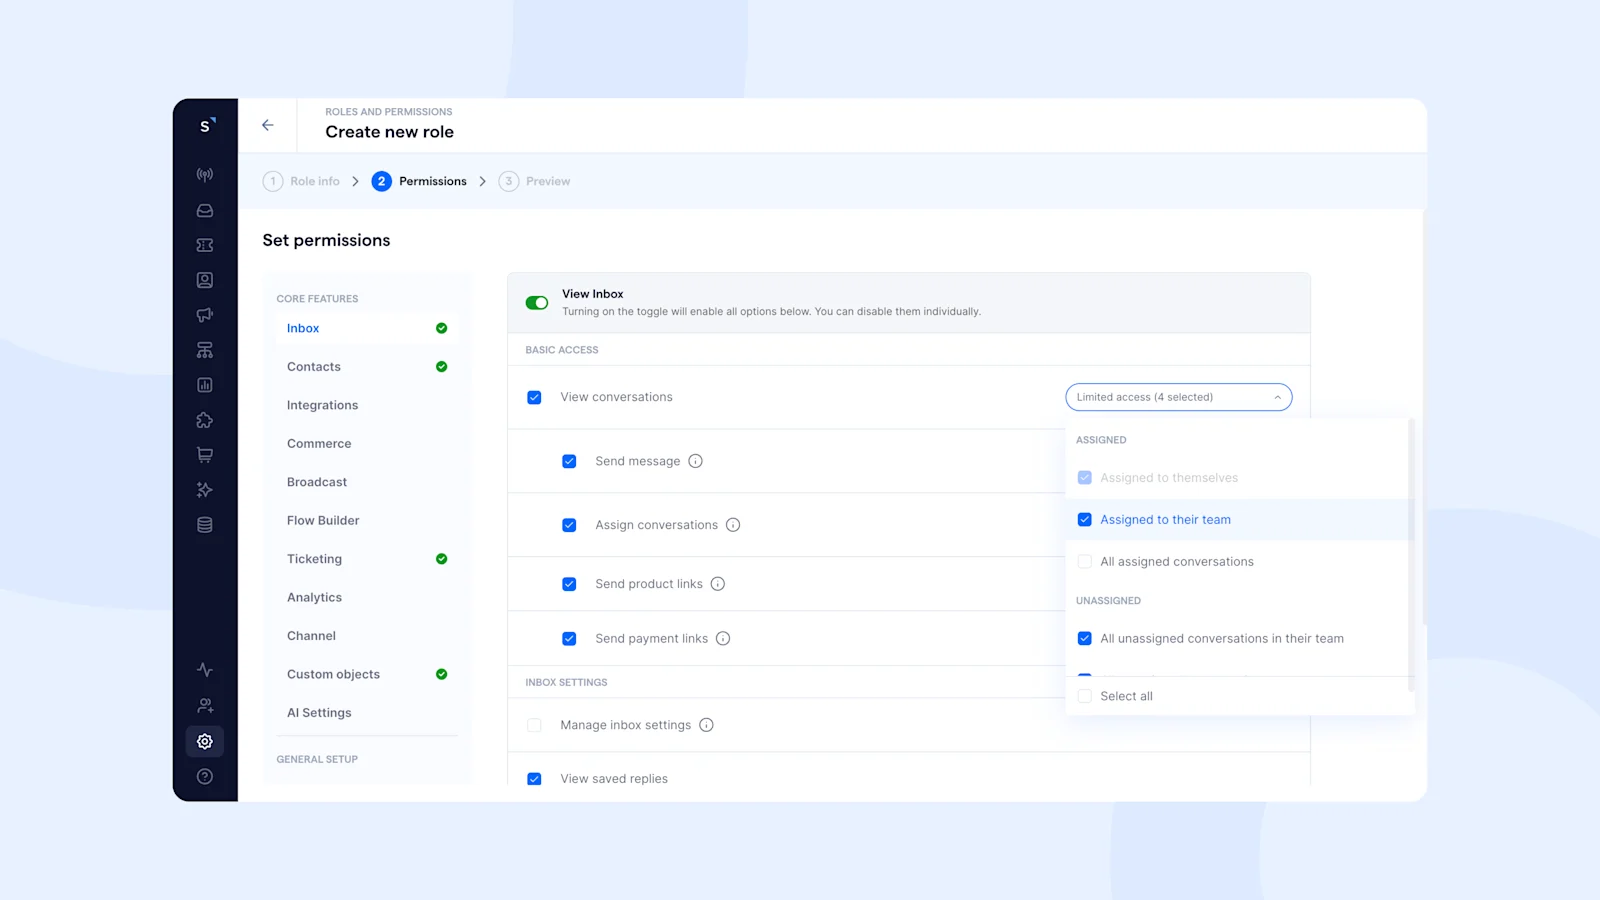
El acceso basado en equipos garantiza que los empleados solo puedan gestionar las conversaciones y los contactos asignados a su propio equipo, evitando confusiones entre departamentos y cambios no autorizados. Esto ayuda a mantener los flujos de trabajo organizados, mejora la seguridad de los datos y permite que cada equipo se concentre únicamente en los clientes que tiene asignados.
Actualmente, el control de acceso basado en equipos está disponible para:
Inbox (Conversations): los usuarios pueden ver, enviar mensajes y asignar conversaciones únicamente dentro de su equipo, evitando transferencias innecesarias entre departamentos.
Contacts: los usuarios pueden ver, editar, eliminar y asignar contactos únicamente dentro de su equipo, lo que garantiza una asignación adecuada y evita modificaciones no autorizadas.
STACCATO garantiza que cada consulta de los clientes llegue al equipo adecuado con las soluciones de SleekFlow
STACCATO gestiona una amplia red de tiendas minoristas y recibe un gran volumen de consultas de clientes por WhatsApp desde distintas ubicaciones.
Este alto volumen de mensajes generaba flujos de trabajo desorganizados, comunicación fragmentada y demoras en la atención al cliente. Las aplicaciones de mensajería convencionales no podían gestionar esta complejidad.
STACCATO adoptó una plataforma centralizada de comercio conversacional. El sistema reunió todos los chats de WhatsApp en una sola bandeja de entrada, utilizó reglas de enrutamiento automatizadas para dirigir las consultas al equipo de la tienda correspondiente e implementó controles de acceso basado en roles para garantizar que solo el personal capacitado gestionara determinadas conversaciones. También permitió realizar escalaciones de forma fluida mediante notas internas privadas.
STACCATO transformó con éxito sus operaciones de atención al cliente.
Permitió que los equipos remotos y de tienda colaboraran de forma eficiente.
El nuevo sistema garantiza que cada cliente reciba una atención rápida, especializada y altamente satisfactoria.
Casos de uso del control de acceso basado en roles en distintos sectores
Ecommerce: evita el acceso no autorizado a los detalles de los pedidos y a la información de pago de los clientes, restringiendo el acceso únicamente a los equipos de ventas y atención al cliente.
Salud: garantiza el cumplimiento de las normativas HIPAA limitando el acceso a las conversaciones y los datos médicos de los pacientes únicamente a profesionales de la salud autorizados.
Finanzas: protege la información financiera sensible permitiendo que solo los asesores certificados accedan a las carteras de clientes y al historial de transacciones.
Retail: protege los datos de los clientes y la información de inventario otorgando acceso únicamente a los responsables de tienda y a los equipos de inventario.
Sin importar el sector, el control de acceso basado en roles ofrece una forma flexible y segura de gestionar los permisos, ayudando a mantener tu empresa protegida y en cumplimiento con las normativas aplicables.
Más allá del RBAC: el conjunto completo de soluciones de seguridad de SleekFlow
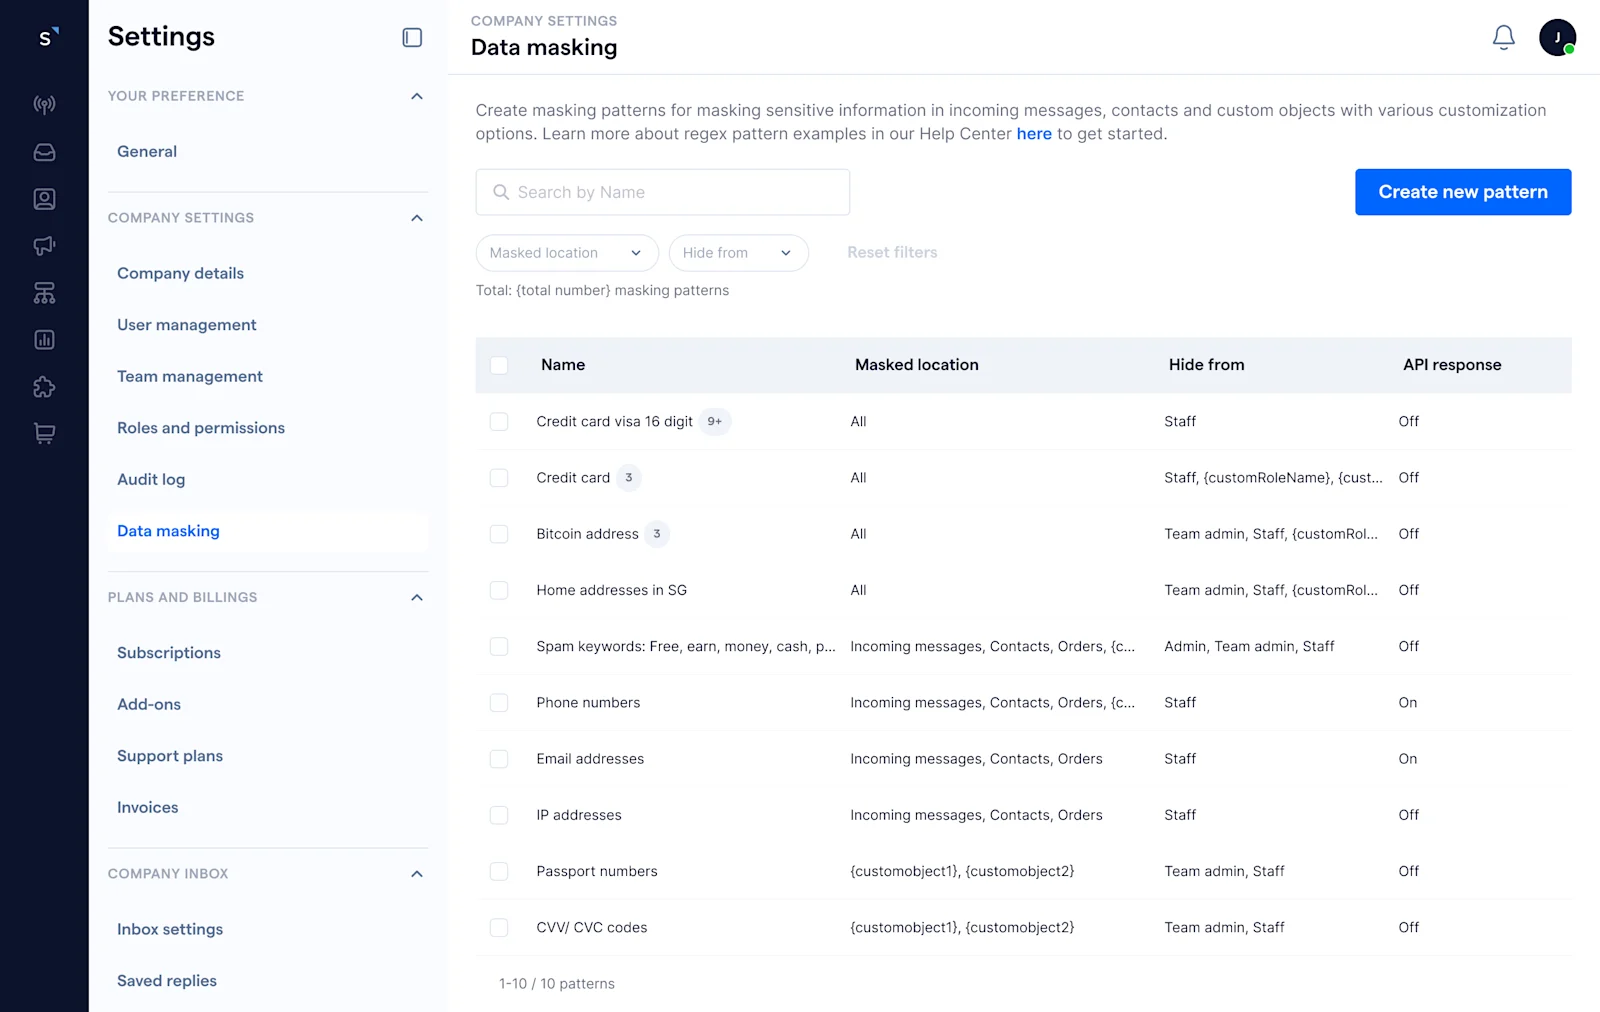
1. Enmascaramiento de datos: oculta información sensible
Para las empresas que gestionan datos de pago, cuentas bancarias y números de identificación personal, el enmascaramiento de información de identificación personal (PII) garantiza que los datos sensibles permanezcan ocultos para los usuarios no autorizados. Por ejemplo, al verificar el número de tarjeta de crédito de un cliente, un agente podría ver únicamente los últimos cuatro dígitos, “**** **** **** 1234”, en lugar de los datos completos de la tarjeta. Este enfoque ofrece dos beneficios principales:
Evita el uso indebido interno: al enmascarar los datos sensibles, reduces el riesgo de que se compartan de forma intencional o accidental.
Mejora la seguridad de los datos: agrega una capa de protección y, al mismo tiempo, permite que los empleados realicen sus tareas diarias de forma eficiente.
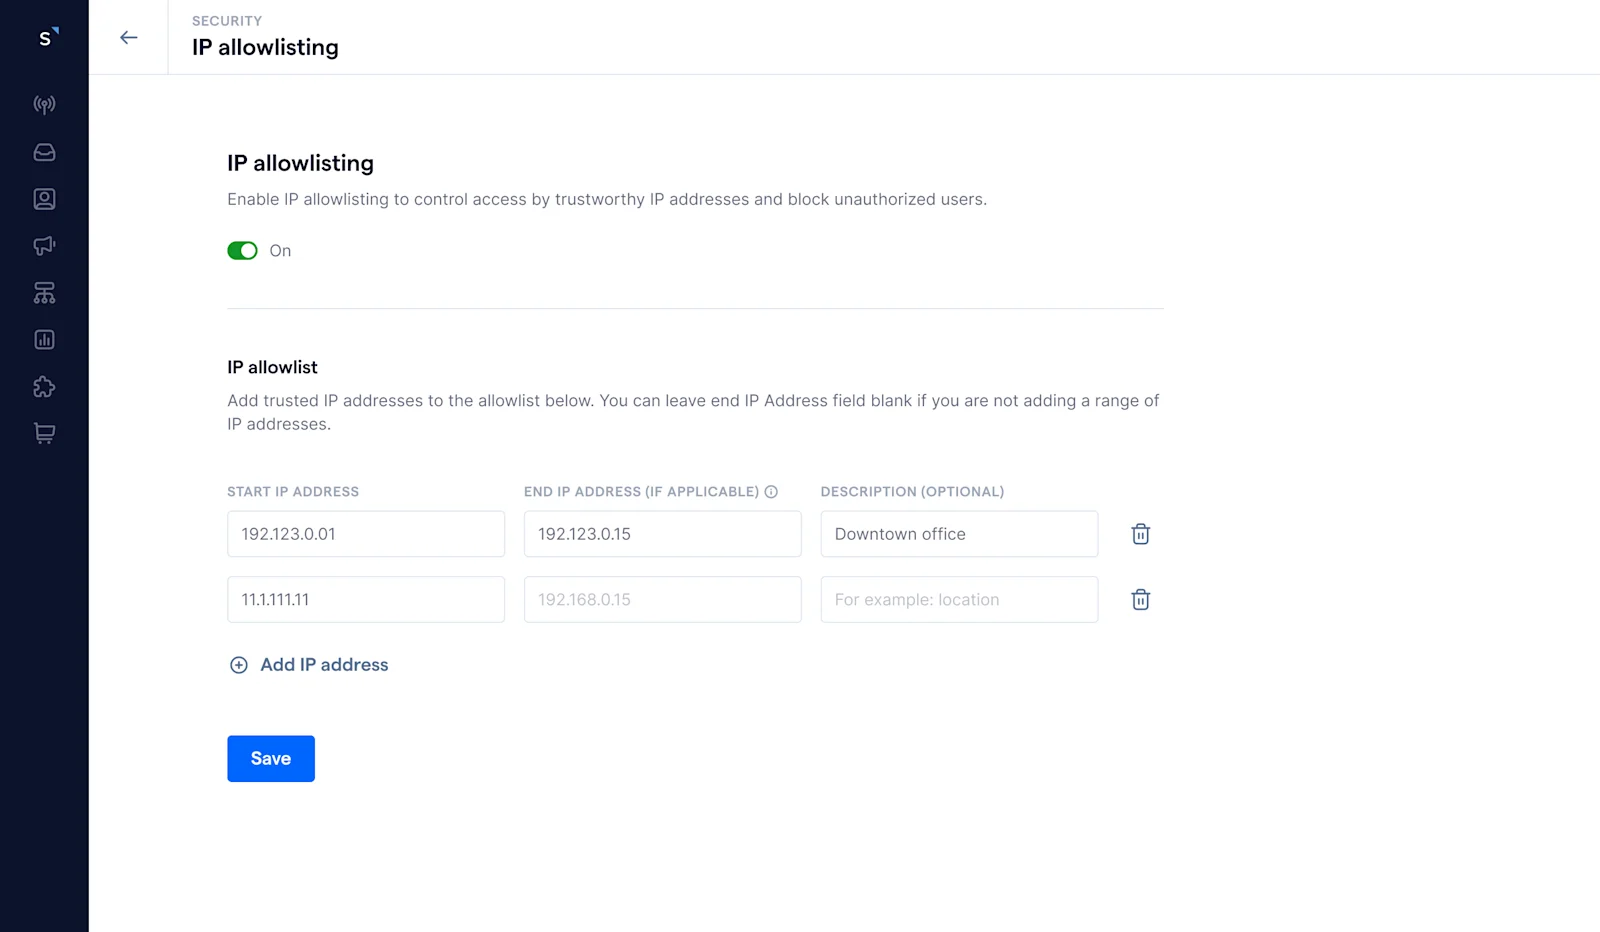
2. Listas blancas de IP: restringe el acceso a ubicaciones de confianza
Con equipos remotos trabajando desde distintas ubicaciones, controlar el acceso a tu sistema es fundamental. Las listas blancas de IP garantizan que solo los dispositivos autorizados o las redes de oficina aprobadas puedan iniciar sesión en SleekFlow, bloqueando los intentos de acceso desde ubicaciones desconocidas.
Por ejemplo, si un agente remoto de atención al cliente debe conectarse desde una red aprobada por la empresa, cualquier intento de acceder al sistema desde una IP no registrada será rechazado, reduciendo el riesgo de acceso no autorizado.
3. Autenticación de dos factores (2FA): protección adicional para el inicio de sesión
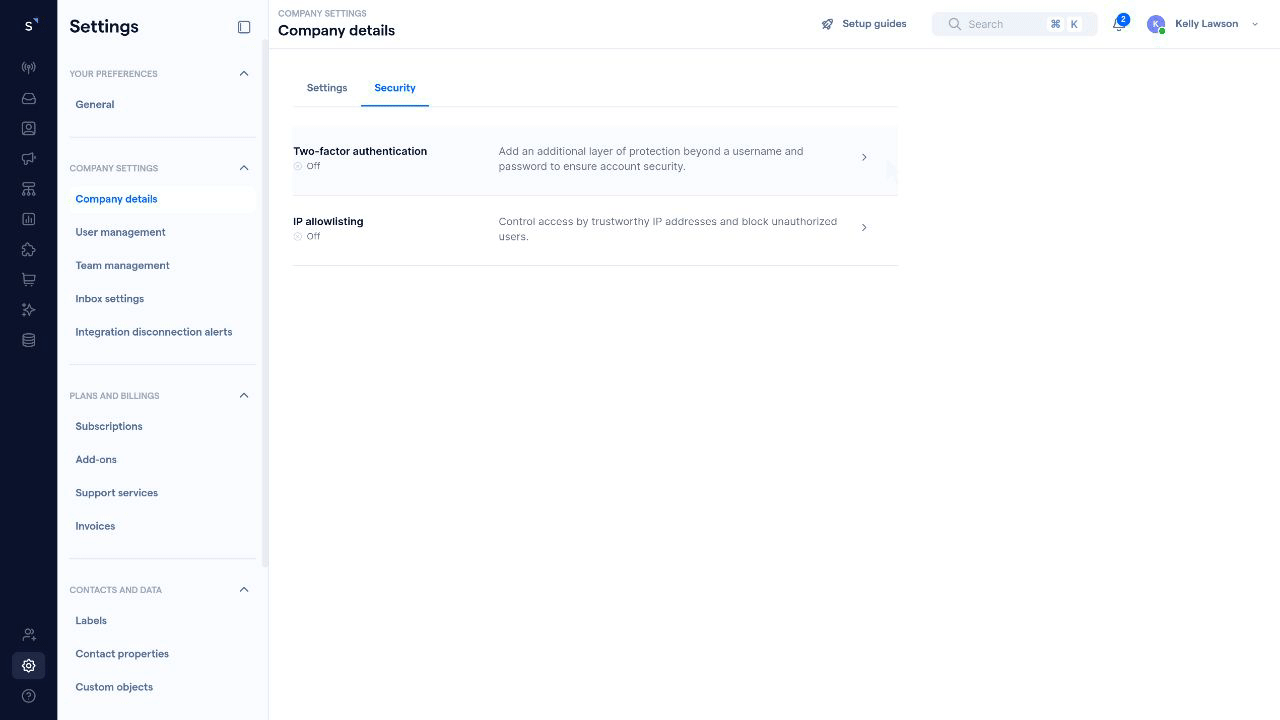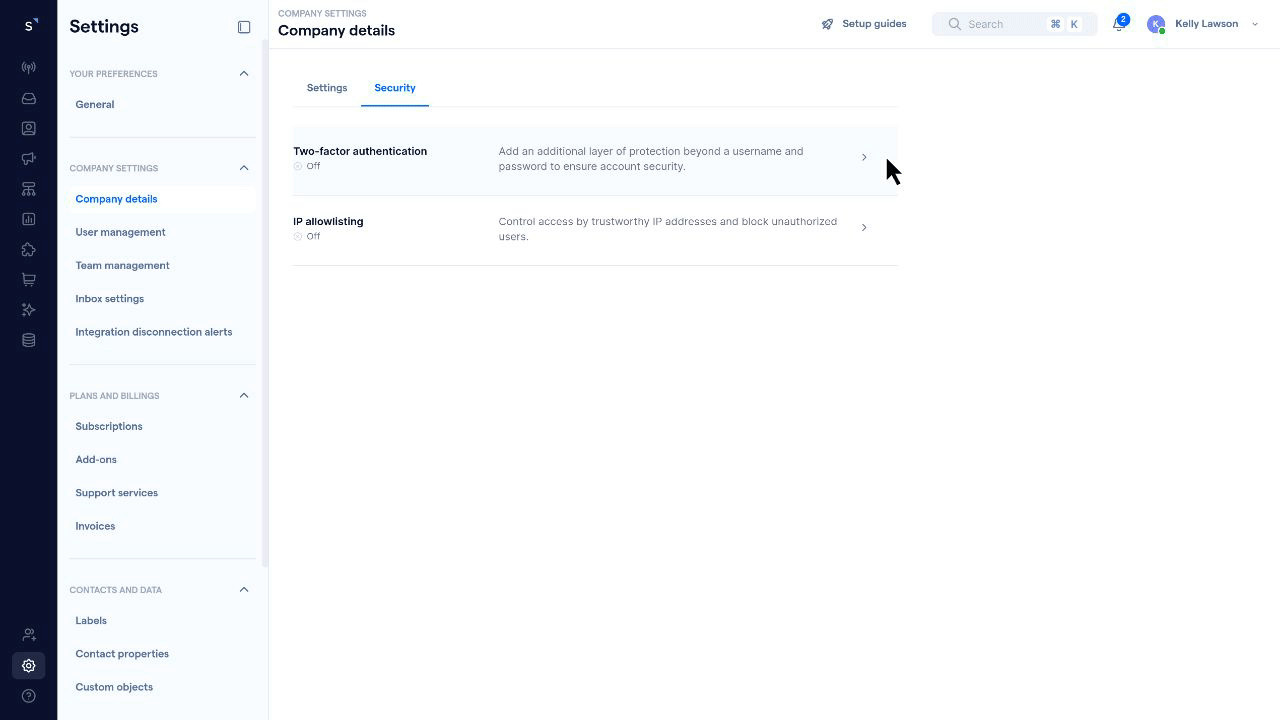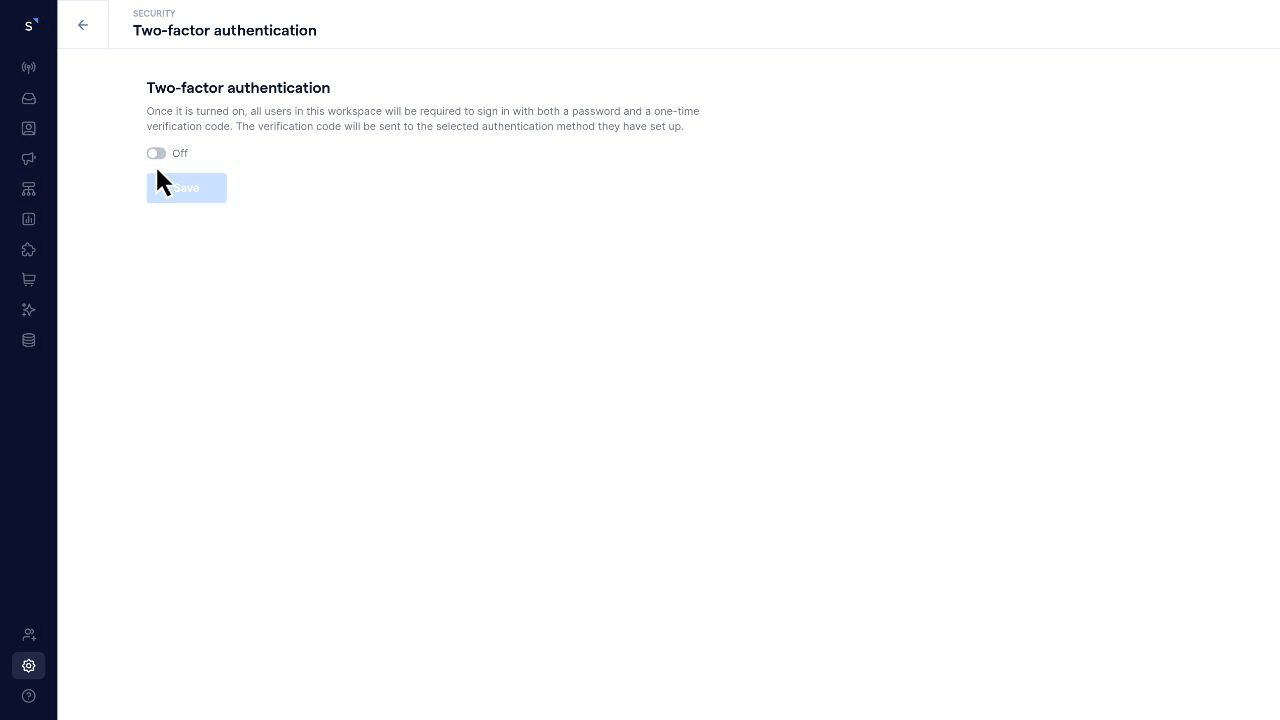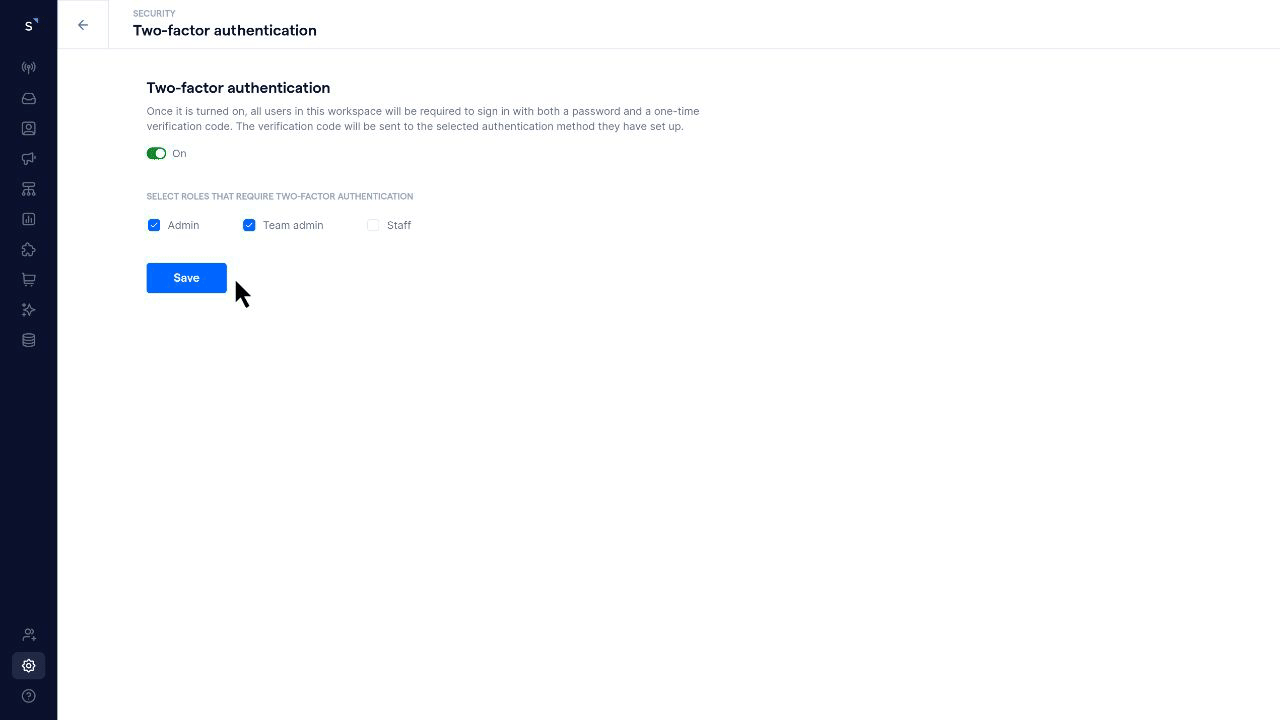
La autenticación de dos factores (2FA) refuerza la seguridad de tu cuenta de SleekFlow al requerir un segundo paso de verificación además de la contraseña. Por lo general, incluye:
Contraseña: tu credencial habitual de inicio de sesión.
Código de verificación de un solo uso: un código único enviado a tu dispositivo en cada intento de inicio de sesión.
Incluso si las credenciales se ven comprometidas, los usuarios no autorizados no podrán acceder a la cuenta sin completar este paso adicional de verificación. Esto reduce significativamente el riesgo de brechas de seguridad y ayuda a cumplir con los estándares de seguridad empresarial.
Seguridad de WhatsApp para equipos: SleekFlow vs. respond.io vs. Wati vs. Zendesk
Cuando tu empresa crece y necesita gestionar WhatsApp más allá de un solo teléfono, el siguiente paso lógico es migrar a un Proveedor de Soluciones de WhatsApp Business (BSP) oficial. Sin embargo, no todos los BSP ofrecen las mismas capacidades. Aunque todos utilizan API seguras, existen diferencias importantes en sus certificaciones de seguridad internas, controles de acceso y funciones de enmascaramiento de datos.
Aquí tienes una comparación que te ayudará a elegir la plataforma que mejor se adapte a las necesidades de seguridad de tu empresa:
Lleva la seguridad de WhatsApp Business al siguiente nivel con SleekFlow
En un entorno donde la gestión de la seguridad de los datos es indispensable, SleekFlow ayuda a las empresas a proteger sus comunicaciones de WhatsApp Business con funciones avanzadas de protección, como:
Control de acceso basado en roles
Enmascaramiento de PII
Listas blancas de IP
Y más
Al abordar riesgos como el acceso no autorizado y las filtraciones de datos, SleekFlow ayuda a mantener tu empresa segura, en cumplimiento con las normativas y operando de forma eficiente.
Que fluyan las conversaciones, no tus datos
Protege cada conversación con funciones de seguridad de nivel empresarial diseñadas para WhatsApp Business.


